


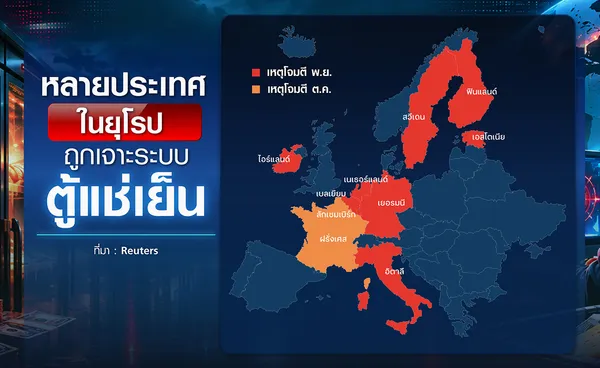
เมื่อไม่กี่วันที่ผ่านมา ซูเปอร์มาร์เก็ตในยุโรปหลายแห่งตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ระลอกใหม่ที่พุ่งเป้าระบบตู้แช่เย็น โดยแฮกเกอร์เจาะระบบเพื่อควบคุมจากระยะไกล จากนั้นก็ปรับอุณหภูมิของตู้เย็นให้มีอุณหภูมิสูงขึ้น บางแห่งมีอุณหภูมิถึง 50 องศาเซลเซียส ทำให้อาหารที่แช่ไว้เน่าเสียจำนวนมาก ซึ่งเหตุโจมตีล่าสุดส่งผลกระทบต่อซูเปอร์มาร์เก็ตในยุโรปอย่างน้อย 10 ประเทศ ได้แก่ ฟินแลนด์ สวีเดน เอสโตเนีย ไอร์แลนด์ เนเธอร์แลนด์ เยอรมนี เบลเยียม ลักเซมเบิร์ก อิตาลี และอังกฤษ หลังจากก่อนหน้านี้เคยเกิดเหตุการณ์ทำนองเดียวกันในซูเปอร์มาร์เก็ตของฝรั่งเศส ราว 700 แห่ง เมื่อกลางเดือนตุลาคม
คณะกรรมาธิการด้านอาหารและเกษตรของสหภาพยุโรป (EU) ประณามว่า นี่เป็นความพยายามที่มีเจตนาจะทำลายห่วงโซ่อาหารของกลุ่มประเทศสมาชิก และบั่นทอนความเชื่อมั่นของผู้บริโภค ซึ่งเหตุโจมตีทางไซเบอร์ที่เกิดขึ้นซ้ำ ๆ มีความน่าเป็นห่วงอย่างมาก EU กำลังให้ความสำคัญกับเหตุการณ์เหล่านี้อย่างจริงจัง และเตือนถึงการหยุดชะงักของอุปทานอาหารที่อาจเกิดขึ้นในอนาคต
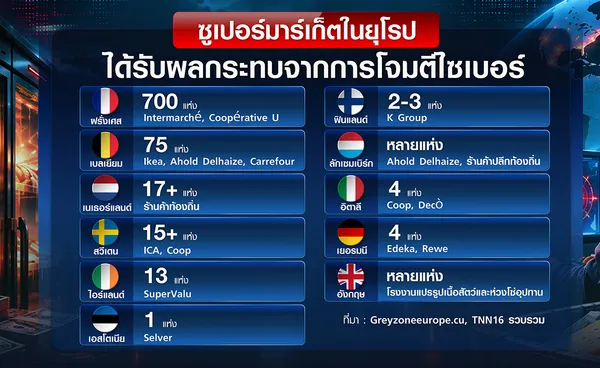
ย้อนเหตุการณ์เจาะระบบตู้แช่เย็นในฝรั่งเศส เกิดขึ้นเมื่อวันที่ 11 ตุลาคม ส่งผลกระทบเป็นวงกว้างต่อตู้แช่เย็นหลายพันเครื่องในซูเปอร์มาร์เก็ตราว 700 แห่ง ของแบรนด์ “แองแตร์มาร์เช่” (Intermarché) และ “กอร์เปราตีฟอู” (Coopérative U) รวมถึง “คาร์ฟูร์” (Carrefour) สร้างความเสียหายให้กับซูเปอร์มาร์เก็ตเหล่านี้แต่ละแห่งหลักหมื่นยูโรไปจนถึงหลักแสนยูโร
ขณะที่ผ่านไป 3 สัปดาห์ เหตุการณ์ลักษณะเดียวกันก็เกิดขึ้นอีกในหลายประเทศของยุโรป ซึ่งบางแห่ง ไม่ได้เรียกการโจมตีไซเบอร์ ใช้ว่าเป็นปัญหาจากระบบตู้แช่เย็น โดยใน “เบลเยียม” มีซูเปอร์มาร์เก็ตได้รับผลกระทบราว 75 แห่ง ทั้ง “อิเกีย” (Ikea), อาโฮลด์ เดอแลซ (Ahold Delhaize), คาร์ฟูร์ ใน “เนเธอร์แลนด์” กระทบร้านค้าท้องถิ่นมากกว่า 17 แห่งที่ใช้ซอฟต์แวร์ของบริษัท “แดนฟอสส์” (Danfoss) ซึ่งเป็นหนึ่งในเป้าหมายของการโจมตีครั้งนี้ ส่วนใน “สวีเดน” กระทบซูเปอร์มาร์เก็ตอย่างน้อย 15 แห่ง รวมถึง ICA และคูป (Coop) ใน “ไอร์แลนด์” กระทบเครือ “ซูเปอร์แวลู” (SuperValu) จำนวน 13 สาขา ด้าน “เอสโตเนีย” กระทบกับซูเปอร์มาร์เก็ต “เซลเวอร์” (Selver) 1 สาขา สำหรับ “ฟินแลนด์” ส่งผลกระทบกับซูเปอร์มาร์เก็ตไม่กี่แห่งของ “เคกรุ๊ป” (K Group) ขณะที่ “ลักเซมเบอร์” กระทบกับร้านค้าปลีกท้องถิ่นและซูเปอร์มาร์เก็ตในเครือ อาโฮลด์ เดอแลซ ใน “อิตาลี” กระทบกับซูเปอร์มาร์เก็ต “คูป” และ “เดโค” (Decò) รวม 4 แห่ง ด้าน “เยอรมนี” ก็กระทบซูเปอร์มาร์เก็ต “เอเดกา” (Edeka) และ “เรเว่” (Rewe) รวม 4 แห่ง สำหรับ “อังกฤษ” ผลกระทบค่อนข้างน้อยต่อโรงงานแปรรูปเนื้อสัตว์และห่วงโซ่อุปทานที่เกี่ยวข้อง
น่าสังเกตว่า เหตุการณ์คล้าย ๆ กันนี้เคยเกิดขึ้นในสหรัฐฯ เมื่อเดือนสิงหาคม โดยตู้แช่แข็งในตลาดแห่งหนึ่งของฐานทัพฟอร์ตฮัวชูกาในรัฐแอริโซนา ถูกสั่งให้ละลายน้ำแข็ง ทำให้สินค้าทั้งหมดเสียหาย และในเดือนเดียวกัน ฐานทัพเรือในนิวพอร์ต รัฐโรดไอส์แลนด์ ก็เกิดเหตุระบบทำความเย็นของตู้แช่เช่นกัน ซึ่งมีรายงานว่า เพนตากอนตรวจสอบเรื่องนี้อาจมาจากการแฮ็กระบบ และกำลังประสานความร่วมมือกับทางการฝรั่งเศส
สรุปข่าว

เมื่อไม่กี่วันที่ผ่านมา ซูเปอร์มาร์เก็ตในยุโรปหลายแห่งตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ระลอกใหม่ที่พุ่งเป้าระบบตู้แช่เย็น โดยแฮกเกอร์เจาะระบบเพื่อควบคุมจากระยะไกล จากนั้นก็ปรับอุณหภูมิของตู้เย็นให้มีอุณหภูมิสูงขึ้น บางแห่งมีอุณหภูมิถึง 50 องศาเซลเซียส ทำให้อาหารที่แช่ไว้เน่าเสียจำนวนมาก ซึ่งเหตุโจมตีล่าสุดส่งผลกระทบต่อซูเปอร์มาร์เก็ตในยุโรปอย่างน้อย 10 ประเทศ ได้แก่ ฟินแลนด์ สวีเดน เอสโตเนีย ไอร์แลนด์ เนเธอร์แลนด์ เยอรมนี เบลเยียม ลักเซมเบิร์ก อิตาลี และอังกฤษ หลังจากก่อนหน้านี้เคยเกิดเหตุการณ์ทำนองเดียวกันในซูเปอร์มาร์เก็ตของฝรั่งเศส ราว 700 แห่ง เมื่อกลางเดือนตุลาคม
คณะกรรมาธิการด้านอาหารและเกษตรของสหภาพยุโรป (EU) ประณามว่า นี่เป็นความพยายามที่มีเจตนาจะทำลายห่วงโซ่อาหารของกลุ่มประเทศสมาชิก และบั่นทอนความเชื่อมั่นของผู้บริโภค ซึ่งเหตุโจมตีทางไซเบอร์ที่เกิดขึ้นซ้ำ ๆ มีความน่าเป็นห่วงอย่างมาก EU กำลังให้ความสำคัญกับเหตุการณ์เหล่านี้อย่างจริงจัง และเตือนถึงการหยุดชะงักของอุปทานอาหารที่อาจเกิดขึ้นในอนาคต
ย้อนเหตุการณ์เจาะระบบตู้แช่เย็นในฝรั่งเศส เกิดขึ้นเมื่อวันที่ 11 ตุลาคม ส่งผลกระทบเป็นวงกว้างต่อตู้แช่เย็นหลายพันเครื่องในซูเปอร์มาร์เก็ตราว 700 แห่ง ของแบรนด์ “แองแตร์มาร์เช่” (Intermarché) และ “กอร์เปราตีฟอู” (Coopérative U) รวมถึง “คาร์ฟูร์” (Carrefour) สร้างความเสียหายให้กับซูเปอร์มาร์เก็ตเหล่านี้แต่ละแห่งหลักหมื่นยูโรไปจนถึงหลักแสนยูโร
ขณะที่ผ่านไป 3 สัปดาห์ เหตุการณ์ลักษณะเดียวกันก็เกิดขึ้นอีกในหลายประเทศของยุโรป ซึ่งบางแห่ง ไม่ได้เรียกการโจมตีไซเบอร์ ใช้ว่าเป็นปัญหาจากระบบตู้แช่เย็น โดยใน “เบลเยียม” มีซูเปอร์มาร์เก็ตได้รับผลกระทบราว 75 แห่ง ทั้ง “อิเกีย” (Ikea), อาโฮลด์ เดอแลซ (Ahold Delhaize), คาร์ฟูร์ ใน “เนเธอร์แลนด์” กระทบร้านค้าท้องถิ่นมากกว่า 17 แห่งที่ใช้ซอฟต์แวร์ของบริษัท “แดนฟอสส์” (Danfoss) ซึ่งเป็นหนึ่งในเป้าหมายของการโจมตีครั้งนี้ ส่วนใน “สวีเดน” กระทบซูเปอร์มาร์เก็ตอย่างน้อย 15 แห่ง รวมถึง ICA และคูป (Coop) ใน “ไอร์แลนด์” กระทบเครือ “ซูเปอร์แวลู” (SuperValu) จำนวน 13 สาขา ด้าน “เอสโตเนีย” กระทบกับซูเปอร์มาร์เก็ต “เซลเวอร์” (Selver) 1 สาขา สำหรับ “ฟินแลนด์” ส่งผลกระทบกับซูเปอร์มาร์เก็ตไม่กี่แห่งของ “เคกรุ๊ป” (K Group) ขณะที่ “ลักเซมเบอร์” กระทบกับร้านค้าปลีกท้องถิ่นและซูเปอร์มาร์เก็ตในเครือ อาโฮลด์ เดอแลซ ใน “อิตาลี” กระทบกับซูเปอร์มาร์เก็ต “คูป” และ “เดโค” (Decò) รวม 4 แห่ง ด้าน “เยอรมนี” ก็กระทบซูเปอร์มาร์เก็ต “เอเดกา” (Edeka) และ “เรเว่” (Rewe) รวม 4 แห่ง สำหรับ “อังกฤษ” ผลกระทบค่อนข้างน้อยต่อโรงงานแปรรูปเนื้อสัตว์และห่วงโซ่อุปทานที่เกี่ยวข้อง
น่าสังเกตว่า เหตุการณ์คล้าย ๆ กันนี้เคยเกิดขึ้นในสหรัฐฯ เมื่อเดือนสิงหาคม โดยตู้แช่แข็งในตลาดแห่งหนึ่งของฐานทัพฟอร์ตฮัวชูกาในรัฐแอริโซนา ถูกสั่งให้ละลายน้ำแข็ง ทำให้สินค้าทั้งหมดเสียหาย และในเดือนเดียวกัน ฐานทัพเรือในนิวพอร์ต รัฐโรดไอส์แลนด์ ก็เกิดเหตุระบบทำความเย็นของตู้แช่เช่นกัน ซึ่งมีรายงานว่า เพนตากอนตรวจสอบเรื่องนี้อาจมาจากการแฮ็กระบบ และกำลังประสานความร่วมมือกับทางการฝรั่งเศส
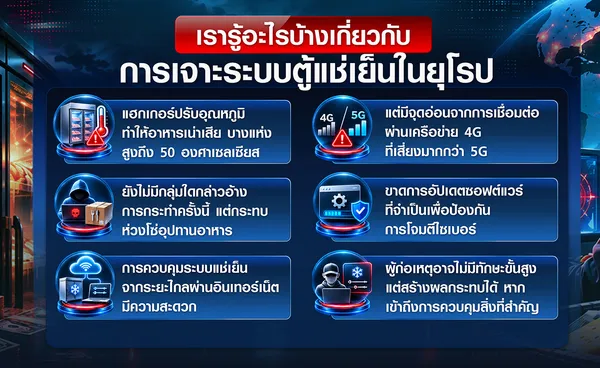
ผู้ก่อเหตุเจาะระบบเพื่อควบคุมการตั้งอุณหภูมิของตู้แช่เย็นในซูเปอร์มาร์เก็ตต่าง ๆ ผ่านการเชื่อมต่ออินเทอร์เน็ต โดยกำหนดอุณหภูมิให้สูงขึ้นส่งผลให้อาหารเน่าเสียจำนวนมาก ขณะที่ตู้แช่บางแห่งถูกตั้งอุณหภูมิสูงถึง 50 องศาเซลเซียส ทำให้เกิดไฟไหม้เพราะความร้อนที่สูง และจนถึงขณะนี้ยังไม่มีกลุ่มใดออกมากล่าวอ้างอยู่เบื้องหลังการก่อเหตุครั้งนี้ ขณะที่หลายประเทศก็เริ่มทำการสอบสวนเพื่อหาตัวผู้อยู่เบื้องหลัง
ทั้งนี้ ระบบทำความเย็นในซูเปอร์มาร์เก็ตหลายแห่งใช้การจัดการจากระยะไกล เพื่อความสะดวกในการจัดการโดยไม่ต้องเข้าแต่ละสาขา ทั้งการตั้งค่าระบบต่าง ๆ รวมถึงการปรับอุณหภูมิ รวมถึงการบำรุงรักษา ขณะที่ซูเปอร์มาร์เก็ตส่วนใหญ่ไม่ได้ดูแลระบบส่วนนี้เอง แต่มักจ้างบริษัทที่เป็นบุคคลที่สาม ซึ่งอาจไม่ได้มีการอัปเดตซอฟต์แวร์ที่จำเป็นในการป้องกันการโจมตีทางไซเบอร์ นอกจากนี้ ยังอาจมีช่องโหว่จากการใช้รหัสผ่านที่เดาได้ง่าย และใช้การเชื่อมต่อผ่านเครือข่าย 4G ที่มีความเสี่ยงมากกว่า 5G ทำให้ใคร ๆ ก็เข้าถึงระบบได้
ในแง่แรงจูงใจเบื้องหลังการโจมตีครั้งนี้ก็ยังไม่ชัดเจน แต่คณะกรรมาธิการด้านอาหารและเกษตรของ EU เชื่อว่าอาจเป็นความตั้งใจที่จะก่อกวนห่วงโซ่อุปทานอาหาร ซึ่งแม้ว่าขณะนี้จะยังไม่มีความเสี่ยงรุนแรง แต่ปัญหาอาหารเน่าเสียและผลกระทบต่อภาคธุรกิจเกิดขึ้นจริง ขณะเดียวกันก็อาจบั่นทอนความเชื่อมั่นต่อโครงสร้างพื้นฐานที่ผู้คนต้องพึ่งพาในชีวิตประจำวัน
“เรฟ พิลลิ่ง” ผู้อำนวยการอาวุโสฝ่ายภัยคุกคามทางไซเบอร์ของ “โซฟอส เคาน์เตอร์ ทรีต ยูนิต” (Sophos Counter Threat Unit) ระบุว่า บทเรียนจากเหตุการณ์เหล่านี้คือ ผู้โจมตีไม่จำเป็นต้องมีศักยภาพขึ้นสูง แต่ก็สามารถก่อความเสียหายได้มาก หากพวกเขาเข้าถึงระบบที่ควบคุมสิ่งสำคัญในโลกแห่งความเป็นจริงได้
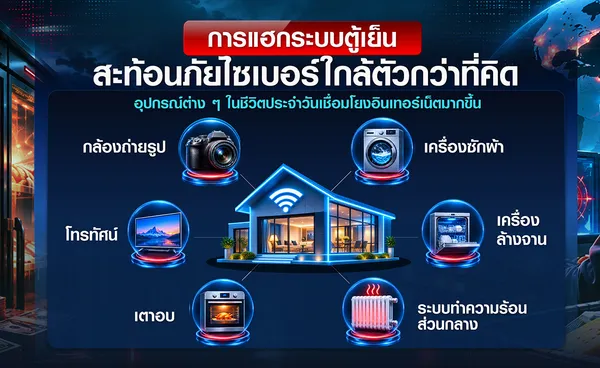
การเจาะระบบควบคุมตู้แช่เย็นอาจเป็นสัญญาณของการโจมตีทางไซเบอร์และการแฮกข้อมูลในรูปแบบใหม่ เพราะตู้เย็นไม่ใช่เครื่องใช้ไฟฟ้าเพียงชนิดเดียวที่ตกเป็นเป้าหมายของบรรดาแฮกเกอร์ ทุกวันนี้มีอุปกรณ์อิเล็กทรอนิกส์และเครื่องใช้ไฟฟ้าอื่น ๆ ที่สามารถเชื่อมต่อกับอินเทอร์เน็ต (internet of things) เพื่อให้สามารถเข้าถึงการใช้งานและควบคุมการทำงานจากระยะไกลได้ อาทิ กล้องถ่ายภาพ โทรทัศน์ เตาอบ เครื่องซักผ้า เครื่องล้างจาน และระบบทำความร้อนส่วนกลาง ขณะเดียวกัน อุตสาหกรรมต่าง ๆ ทั้งธนาคาร องค์กรภาครัฐ ผู้ผลิต ระบบสาธารณูปโภค และผู้ค้าปลีก ต่างก็พึ่งพาระบบเชื่อมต่อและการจัดการจากระยะไกล
ยิ่งไปกว่านั้น การพัฒนาอย่างรวดเร็วของปัญญาประดิษฐ์ (AI) ที่มีความฉลาดมากขึ้น ก็มีความเสี่ยงที่จะทำให้การโจมตีทางไซเบอร์เพิ่มขึ้นและสร้างความเสียหายในวงกว้างขึ้น แม้ว่าจะไม่ได้มีส่วนกับการโจมตีระบบตู้แช่เย็น แต่ในส่วนอื่น ๆ อาชญากรไซเบอร์ได้ใช้ AI ในการเพิ่มความรวดเร็วและประสิทธิภาพของการโจมตี เนื่องจาก AI ลดอุปสรรคในการเข้าถึงการโจมตีที่ซับซ้อน และสามารถทำการโจมตีอัตโนมัติในวงกว้างและมีความเร็วที่มนุษย์ไม่สามารถเทียบได้
ในเอเชีย คลื่นการโจมตีทางไซเบอร์กำลังถาโถมญี่ปุ่นและเกาหลีใต้ ทำให้ข้อมูลส่วนบุคคลหลายสิบล้านรายการรั่วไหล และเผยให้เห็นถึงความจำเป็นเร่งด่วนในการเพิ่มความปลอดภัยด้านดิจิทัล ประธานาธิบดีอี แจ-มย็อง ของเกาหลีใต้ เตือนว่า AI กำลังลดอุปสรรคทางเทคนิคลงอย่างมาก ทำให้แฮ็กเกอร์มือสมัครเล่น ใช้ AI เจาะระบบได้ง่าย ๆ แม้จะไม่มีทักษะขั้นสูง
เทคโนโลยี AI ขั้นสูงสามารถหาช่องโหว่และใช้ช่องโหว่ดังกล่าวในการเข้าถึงระบบโดยไม่ได้รับอนุญาต ซึ่งญี่ปุ่นและเกาหลีใต้เป็นเป้าหมายหลักเนื่องจากเศรษฐกิจของทั้ง 2 ประเทศมีการใช้เทคโนโลยีดิจิทัลอย่างแพร่หลาย และมีกลุ่มบริษัทเป้าหมายที่มีทรัพยากรทางการเงินจำนวนมาก
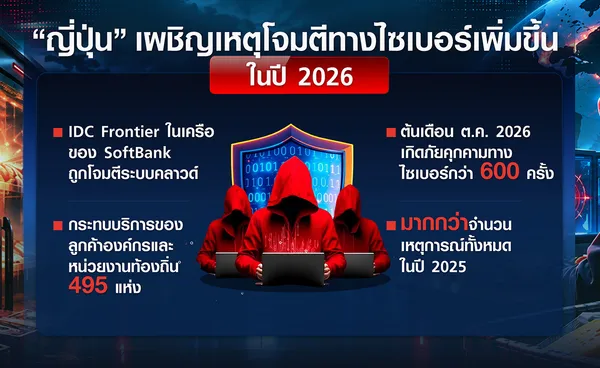
ในญี่ปุ่น เกิดเหตุละเมิดข้อมูลของ IDC Frontier ในเครือ “ซอฟต์แบงก์” ที่ถูกโจมตีระบบคลาวด์ด้วยแรนซัมแวร์ ทำให้ห่วงโซ่อุปทานทั้งหมดเป็นอัมพาตได้ กระทบลูกค้าองค์กรและเทศบาล 495 ราย ขณะเดียวกัน การเข้าถึงเครือข่ายโดยไม่ได้รับอนุญาตและนำไปสู่การขโมยข้อมูลก็เพิ่มขึ้นอย่างมาก เฉพาะต้นเดือนตุลาคม มีรายงานเหตุการณ์ทางไซเบอร์ขององค์กรมากกว่า 600 ครั้ง เกินจำนวนรวมที่บันทึกไว้ในปี 2025
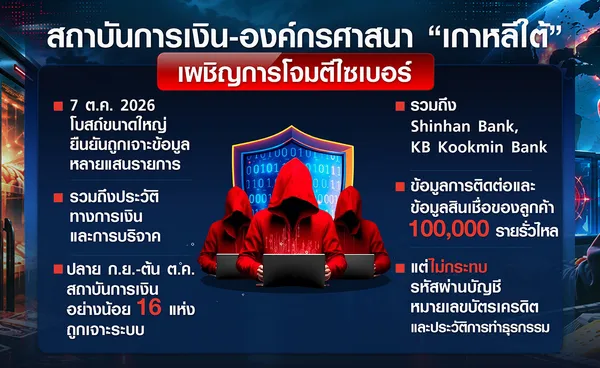
ส่วนในเกาหลีใต้ อาชญากรไซเบอร์มุ่งเป้าโจมตีสถาบันการเงินขนาดใหญ่และองค์กรทางศาสนาหลายแห่งโดยในเดือนตุลาคม เกิดเหตุการณ์ข้อมูลของโบสถ์ 2 แห่งรั่วไหล ซึ่งส่งผลให้ข้อมูลของผู้คนนับแสนเผชิญความเสี่ยง รวมถึงข้อมูลที่ละเอียดอ่อนอย่างประวัติการเงินและการบริจาค และในช่วงปลายเดือนกันยายนถึงต้นเดือนตุลาคม สถาบันการเงินอย่างน้อย 16 แห่ง ซึ่งรวมถึงธนาคารรายใหญ่ เช่น “ชินฮัน แบงก์” (Shinhan Bank) และ “KB กุกมิน แบงก์” (KB Kookmin Bank) ตกเป็นเป้าของการบุกรุกระบบ ส่งผลให้ข้อมูลการติดต่อและข้อมูลการกู้ยืมของลูกค้าประมาณ 100,000 รายถูกเปิดเผย แต่รหัสผ่าน หมายเลขบัตรเครดิต และประวัติการทำธุรกรรมต่าง ๆ ไม่ได้รับผลกระทบ
- ขั้วโลกปั่นป่วน! จับตาโพลาร์วอร์เทกซ์ ทำยุโรปหนาวเร็วกว่าปกติ
- Content Creator ไทยจะอยู่ในยุค AI อย่างไร ?: ซันนี่ จาวลา เสนอทางออกเป็น AI Sandwich Model - TNN Tech Forum 2026
- เกาหลีใต้เร่งสอบ ข้อมูลพาสปอร์ต ปธน. รั่วไหล ย้ำไม่ใช่โจมตีทางไซเบอร์
- AI จะมาแทนครีเอเตอร์ได้จริงหรือ ? ความเป็นมนุษย์ยังสำคัญแค่ไหน?
- AI เปลี่ยนโลกการตลาด เมื่อ AI Agent และ AI Search กำหนดอนาคตของแบรนด์
ที่มาข้อมูล : Reuters, BBC, AFP, CNA, AlJazeera, CNBC, Euronews, Straits Times
ที่มารูปภาพ : TNN
