


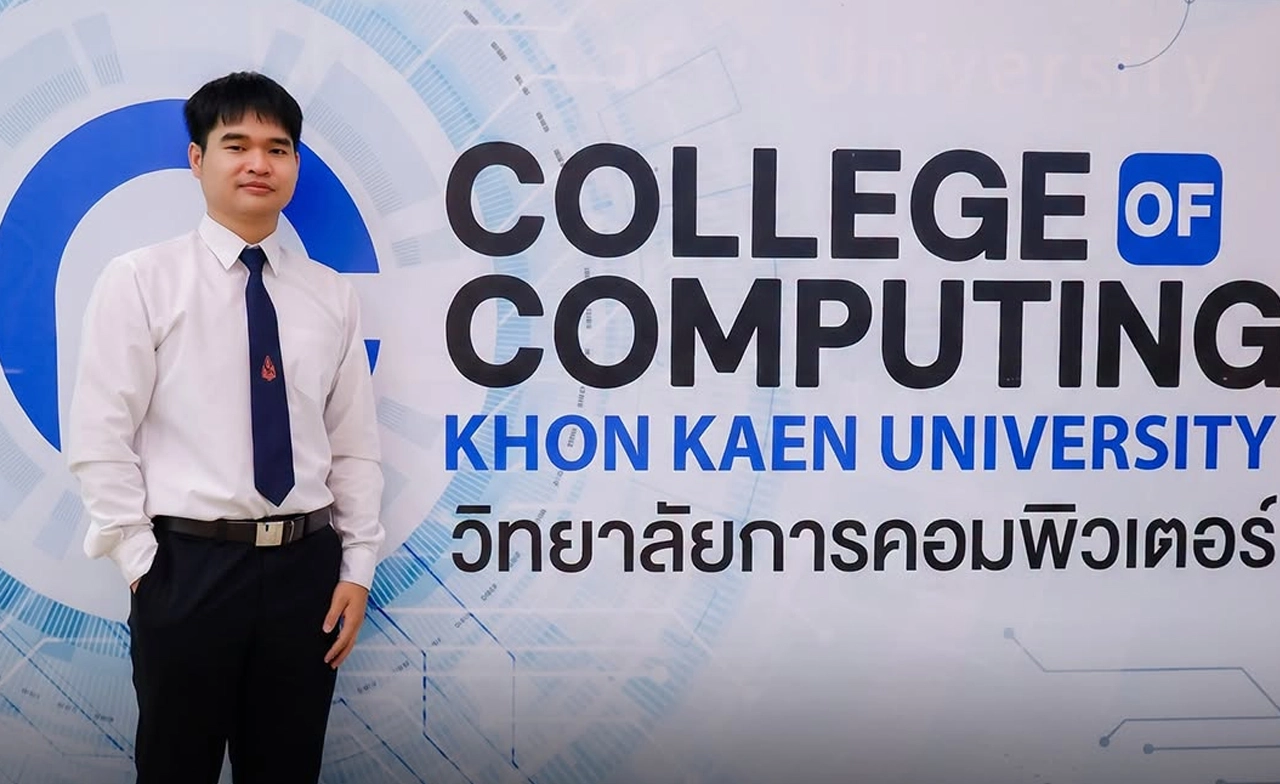
นักศึกษาชั้นปีที่ 1 มหาวิทยาลัยขอนแก่น สร้างผลงานด้านความมั่นคงปลอดภัยไซเบอร์ หลังค้นพบและแจ้งช่องโหว่ในระบบเว็บไซต์ขององค์การนาซา (NASA) จนได้รับหนังสือขอบคุณอย่างเป็นทางการจากหน่วยงานอวกาศสหรัฐอเมริกา ลงวันที่ 5 พฤศจิกายน 2569
วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น เปิดเผยว่า นายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ ซึ่งใช้ชื่อในโลกออนไลน์ว่า nullbyt3z ได้ตรวจพบช่องโหว่ด้านความปลอดภัยประเภท Cross-Site Scripting หรือ XSS ในระบบเว็บไซต์ขององค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา (National Aeronautics and Space Administration: NASA) ก่อนแจ้งข้อมูลให้หน่วยงานรับทราบตามขั้นตอนการรายงานช่องโหว่ที่กำหนดไว้
สรุปข่าว
นักศึกษาชั้นปีที่ 1 มหาวิทยาลัยขอนแก่น สร้างผลงานด้านความมั่นคงปลอดภัยไซเบอร์ หลังค้นพบและแจ้งช่องโหว่ในระบบเว็บไซต์ขององค์การนาซา (NASA) จนได้รับหนังสือขอบคุณอย่างเป็นทางการจากหน่วยงานอวกาศสหรัฐอเมริกา ลงวันที่ 5 พฤศจิกายน 2569
วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น เปิดเผยว่า นายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ ซึ่งใช้ชื่อในโลกออนไลน์ว่า nullbyt3z ได้ตรวจพบช่องโหว่ด้านความปลอดภัยประเภท Cross-Site Scripting หรือ XSS ในระบบเว็บไซต์ขององค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา (National Aeronautics and Space Administration: NASA) ก่อนแจ้งข้อมูลให้หน่วยงานรับทราบตามขั้นตอนการรายงานช่องโหว่ที่กำหนดไว้
ช่องโหว่ XSS คืออะไร?
ช่องโหว่ XSS เป็นความผิดพลาดด้านความปลอดภัยของเว็บไซต์ที่อาจเปิดโอกาสให้ผู้ไม่หวังดีแทรกคำสั่งหรือโค้ดที่เป็นอันตรายลงในหน้าเว็บ เมื่อผู้ใช้งานเปิดหน้าเว็บที่ได้รับผลกระทบ คำสั่งดังกล่าวอาจทำงานผ่านเบราว์เซอร์และนำไปสู่ความเสี่ยงด้านความปลอดภัย เช่น การขโมยข้อมูลบางประเภท การปลอมแปลงเนื้อหาบนเว็บไซต์ หรือการหลอกให้ผู้ใช้งานดำเนินการโดยไม่รู้ตัว ทั้งนี้ ผลกระทบที่เกิดขึ้นจริงขึ้นอยู่กับลักษณะและความรุนแรงของช่องโหว่แต่ละกรณี
หลังตรวจพบปัญหา นายธนพนธ์ได้ส่งรายงานผ่านโครงการเปิดเผยช่องโหว่ด้านความปลอดภัยของ NASA หรือ Vulnerability Disclosure Policy (VDP) ซึ่งเปิดโอกาสให้นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์จากภายนอกแจ้งข้อบกพร่องที่ค้นพบในระบบที่อยู่ภายใต้ขอบเขตของโครงการ เพื่อให้เจ้าหน้าที่สามารถตรวจสอบและดำเนินการแก้ไขได้อย่างเหมาะสม
นาซาส่งหนังสือแสดงการขอบคุณ
ต่อมา NASA ได้ออกหนังสือขอบคุณลงวันที่ 5 พฤศจิกายน 2569 โดยมีเคลวิน เทย์เลอร์ (Kelvin Taylor) เจ้าหน้าที่อาวุโสด้านความมั่นคงปลอดภัยสารสนเทศของหน่วยงาน (Senior Agency Information Security Officer) เป็นผู้ลงนาม เนื้อหาในหนังสือระบุว่า การรายงานของนักวิจัยช่วยให้ NASA รับทราบถึงช่องโหว่ด้านความปลอดภัยที่หน่วยงานอาจยังไม่ทราบมาก่อน และมีส่วนช่วยปกป้องความถูกต้องสมบูรณ์และความพร้อมใช้งานของข้อมูล
NASA ยังกล่าวชื่นชมการปฏิบัติตามแนวทางการเปิดเผยช่องโหว่อย่างรับผิดชอบ ซึ่งถือเป็นทักษะสำคัญในวิชาชีพด้านความมั่นคงปลอดภัยสารสนเทศ โดยการค้นพบและรายงานข้อบกพร่องลักษณะนี้ช่วยให้หน่วยงานสามารถปรับปรุงความปลอดภัยของระบบ ก่อนที่ช่องโหว่อาจถูกนำไปใช้ในทางที่ผิด
ฝีมือนักศึกษาชั้นปีที่ 1 มหาวิทยาลัยขอนแก่น
ด้านนายธนพนธ์เปิดเผยว่า รู้สึกภูมิใจที่ความพยายามค้นหาช่องโหว่ตลอดระยะเวลาประมาณหนึ่งเดือนประสบผลสำเร็จ โดยความท้าทายสำคัญไม่ใช่เพียงการตรวจพบข้อบกพร่องของระบบเท่านั้น แต่ยังต้องตรวจสอบว่าช่องโหว่ที่ค้นพบไม่ซ้ำกับรายงานที่มีผู้แจ้งไว้ก่อนหน้านี้
ขณะที่ผู้ช่วยศาสตราจารย์ ดร.เพชร อิ่มทองคำ ประธานหลักสูตรความมั่นคงปลอดภัยไซเบอร์ มหาวิทยาลัยขอนแก่น กล่าวชื่นชมผลงานของนักศึกษา โดยมองว่าความสำเร็จครั้งนี้แสดงให้เห็นถึงความสามารถในการนำความรู้ทางเทคนิคไปประยุกต์ใช้กับระบบจริง ควบคู่กับการปฏิบัติตามหลักจริยธรรมของนักวิชาชีพด้านความมั่นคงปลอดภัยไซเบอร์
อย่างไรก็ตาม หนังสือของ NASA เป็นการรับรองและขอบคุณสำหรับการรายงานช่องโหว่ตามนโยบาย VDP ไม่ใช่การประกาศว่าระบบของ NASA ถูกเจาะสำเร็จหรือมีข้อมูลสำคัญรั่วไหล และเอกสารดังกล่าวไม่ได้เปิดเผยรายละเอียดทางเทคนิคของช่องโหว่ ระดับความรุนแรง หรือสถานะการแก้ไขระบบที่ได้รับผลกระทบ
- กล้องอวกาศ Swift ของ NASA ตกสู่โลกแล้ว ปิดฉากภารกิจยาวนาน 22 ปี
- นาซาเปิดลงชื่อไปดวงจันทร์ไททันกับยานดรากอนฟลาย ถึง ม.ค. 2027
- ศึกชิงดวงจันทร์ สหรัฐฯ-จีน เทียบเทคโนโลยียานอวกาศและแผนลงจอด
- เลือกตั้งสหรัฐฯ 2026 : นักบิน NASA ใช้สิทธิ์เข้าคูหาจากสถานีอวกาศ
- นาซาเตรียมรับมือดาวเทียม Swift ตกสู่โลก 4 พ.ย. นี้ หลังใช้งานมา 22 ปี
ที่มาข้อมูล : มหาวิทยาลัยขอนแก่น
ที่มารูปภาพ : มหาวิทยาลัยขอนแก่น
