


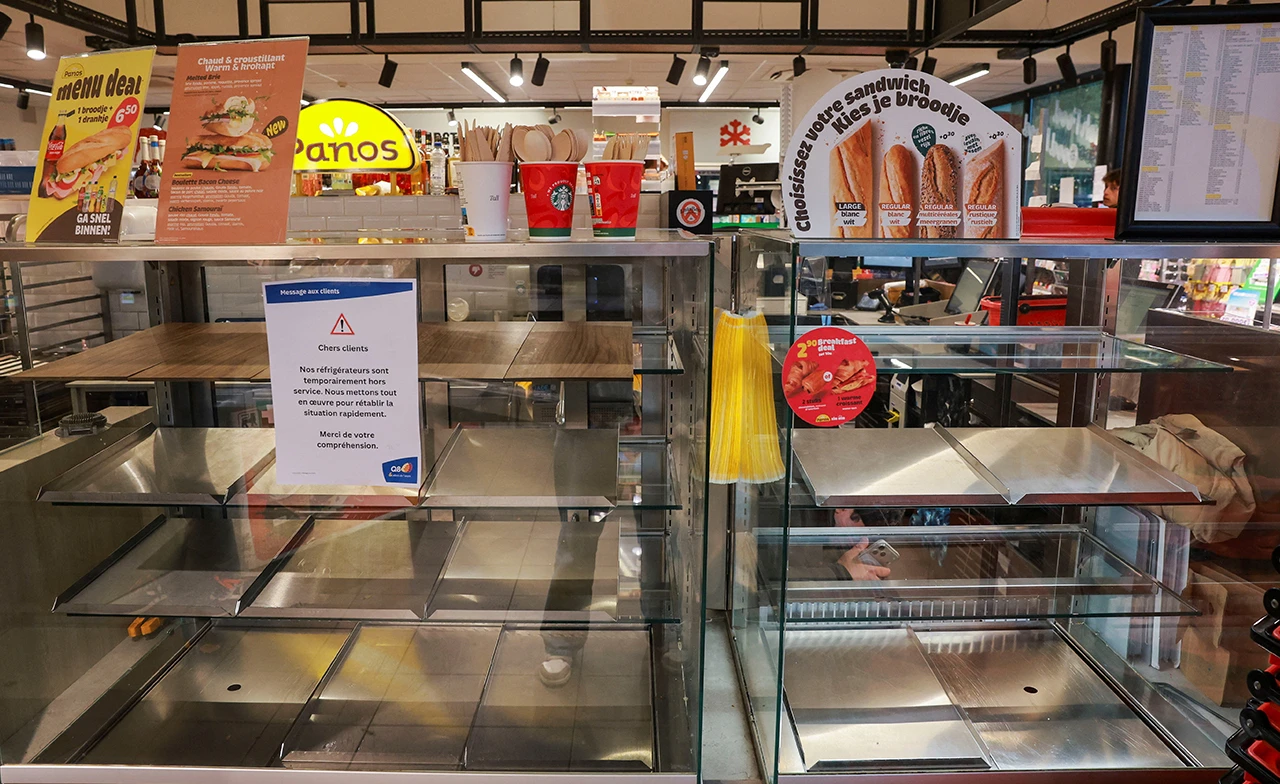
เมื่อวันที่ 2 พฤศจิกายนที่ผ่านมา เกิดการโจมตีทางไซเบอร์ระลอกใหม่ในยุโรป แต่รอบนี้ไม่ใช่การขโมยข้อมูลรั่วไหลทั่วไป กลับเป็นการแฮกระบบตู้แช่เย็นในซูเปอร์มาร์เก็ตเป็นครั้งที่สอง ส่งผลกระทบเป็นวงกว้างทั้งในเบลเยียม สวีเดน ลักเซมเบิร์ก ไอร์แลนด์ และเอสโตเนีย
ในเหตุการณ์ครั้งแรก ผู้ค้าปลีกในฝรั่งเศสต้องทิ้งอาหารจำนวนมหาศาล หลังตู้แช่เย็นเกิดความร้อนพุ่งสูงขึ้นอย่างกะทันหัน เนื่องจากแฮกเกอร์นิรนามเข้าควบคุมซอฟต์แวร์บริหารจัดการอุปกรณ์ที่เชื่อมต่อกับอินเทอร์เน็ต
นอกจากนี้ เหตุการณ์ในลักษณะคล้ายกันก็เคยเกิดขึ้นในสหรัฐอเมริกามาแล้วช่วงต้นเดือนสิงหาคม เมื่อระบบทำความเย็นในร้านสวัสดิการของฐานทัพทหารอย่างน้อย 6 แห่งเกิดขัดข้องขึ้นพร้อมกันอย่างเป็นปริศนา จนกระทรวงกลาโหมสหรัฐฯ ต้องเข้ามาเร่งสอบสวนข้อสงสัยเรื่องการถูกโจมตีทางไซเบอร์
เหตุการณ์โจมตีทางไซเบอร์ในรูปแบบใหม่
สำนักข่าวเดอะการ์เดียน (The Guardian) วิเคราะห์ว่า เหตุการณ์เหล่านี้สร้างความวิตกกังวลว่าอาจเป็นสัญญาณของยุทธวิธีการโจมตีทางไซเบอร์ในรูปแบบใหม่ เพราะตู้แช่เย็นไม่ใช่เครื่องใช้เพียงชนิดเดียวที่เปิดช่องโหว่ในการควบคุมไว้ให้แฮกเกอร์ อุปกรณ์อื่น ๆ อีกมาก ไม่ว่าจะเป็นเตาอบ เครื่องซักผ้า เครื่องล้างจาน หรือระบบทำความร้อนส่วนกลาง ล้วนเชื่อมต่อกับอินเทอร์เน็ตเพื่อให้สามารถควบคุมและสั่งการอัตโนมัติจากระยะไกลได้เช่นกัน
สรุปข่าว
เมื่อวันที่ 2 พฤศจิกายนที่ผ่านมา เกิดการโจมตีทางไซเบอร์ระลอกใหม่ในยุโรป แต่รอบนี้ไม่ใช่การขโมยข้อมูลรั่วไหลทั่วไป กลับเป็นการแฮกระบบตู้แช่เย็นในซูเปอร์มาร์เก็ตเป็นครั้งที่สอง ส่งผลกระทบเป็นวงกว้างทั้งในเบลเยียม สวีเดน ลักเซมเบิร์ก ไอร์แลนด์ และเอสโตเนีย
ในเหตุการณ์ครั้งแรก ผู้ค้าปลีกในฝรั่งเศสต้องทิ้งอาหารจำนวนมหาศาล หลังตู้แช่เย็นเกิดความร้อนพุ่งสูงขึ้นอย่างกะทันหัน เนื่องจากแฮกเกอร์นิรนามเข้าควบคุมซอฟต์แวร์บริหารจัดการอุปกรณ์ที่เชื่อมต่อกับอินเทอร์เน็ต
นอกจากนี้ เหตุการณ์ในลักษณะคล้ายกันก็เคยเกิดขึ้นในสหรัฐอเมริกามาแล้วช่วงต้นเดือนสิงหาคม เมื่อระบบทำความเย็นในร้านสวัสดิการของฐานทัพทหารอย่างน้อย 6 แห่งเกิดขัดข้องขึ้นพร้อมกันอย่างเป็นปริศนา จนกระทรวงกลาโหมสหรัฐฯ ต้องเข้ามาเร่งสอบสวนข้อสงสัยเรื่องการถูกโจมตีทางไซเบอร์
เหตุการณ์โจมตีทางไซเบอร์ในรูปแบบใหม่
สำนักข่าวเดอะการ์เดียน (The Guardian) วิเคราะห์ว่า เหตุการณ์เหล่านี้สร้างความวิตกกังวลว่าอาจเป็นสัญญาณของยุทธวิธีการโจมตีทางไซเบอร์ในรูปแบบใหม่ เพราะตู้แช่เย็นไม่ใช่เครื่องใช้เพียงชนิดเดียวที่เปิดช่องโหว่ในการควบคุมไว้ให้แฮกเกอร์ อุปกรณ์อื่น ๆ อีกมาก ไม่ว่าจะเป็นเตาอบ เครื่องซักผ้า เครื่องล้างจาน หรือระบบทำความร้อนส่วนกลาง ล้วนเชื่อมต่อกับอินเทอร์เน็ตเพื่อให้สามารถควบคุมและสั่งการอัตโนมัติจากระยะไกลได้เช่นกัน
ใครคือผู้อยู่เบื้องหลัง ?
ในปัจจุบันยังไม่มีกลุ่ม "แฮกเกอร์เคลื่อนไหวทางการเมือง" (Hacktivist) ใด ออกมาอ้างความรับผิดชอบ และไม่มีแก๊งเรียกค่าไถ่ทางไซเบอร์ (Ransomware) เข้ามาฉวยโอกาสเรียกร้องเงิน ซึ่งการเรียกค่าไถ่ก็นับว่าเป็นเรื่องยากอยู่แล้ว เพราะความเสียหายเกิดขึ้นทันทีที่ตู้แช่เกิดความร้อนจนอาหารเน่าเสีย
เรฟ พิลลิง (Rafe Pilling) ผู้อำนวยการอาวุโสด้านข่าวกรองภัยคุกคามจากบริษัทความปลอดภัยทางไซเบอร์ โซฟอส (Sophos) ให้ความเห็นว่า ข้อสันนิษฐานที่มีน้ำหนักมากที่สุดตอนนี้มีอยู่สองทาง คือ ประการแรก การส่งสัญญาณเชิงยุทธศาสตร์เพื่อแสดงแสนยานุภาพโดยกลุ่มที่มีรัฐบาลหนุนหลัง ประการที่สอง คือเป็นฝีมือของแฮกเกอร์ประเภทที่ทำงานคนเดียว (Lone-wolf) ที่ลงมือด้วยเหตุผลส่วนตัว
ทฤษฎีที่มีความเป็นไปได้
อย่างไรก็ตาม จากการวิเคราะห์โดยสำนักข่าวเดอะ การ์เดียน (The Guardian) ได้กล่าวว่า ทฤษฎีที่เชื่อมโยงกับรัฐบาลดูจะมีความเป็นไปได้มากที่สุด ส่วนหนึ่งเป็นเพราะการเห็นชั้นวางอาหารว่างเปล่าจากการที่ต้องทิ้งอาหารเน่าเสียไป มีคำอธิบายทางจิตวิทยา ว่าส่งผลกระทบต่อความรู้สึกผู้คนในวงกว้าง
เหตุการณ์การแฮ็กตู้เย็นนี้ ทำให้นึกถึงเหตุกาณ์ที่ไบแนนซ์โดนแฮ็ก แม้ในกรณีนั้น บางคนจะเชื่อว่าเกาหลีเหนือจะอยู่เบื้องหลัง แต่ในกรณีนี้ มีรายงานว่าแฮ็กเกอร์ที่เชื่อมโยงกับรัสเซียและจีนก็มีโอกาสตกเป็นผู้ต้องสงสัยด้วยเช่นกัน โดยเฉพาะอย่างยิ่งเมื่อผู้นำหน่วยข่าวกรองชาติตะวันตกต่าง ระบุว่า รัสเซียกำลังดำเนินแผนการก่อวินาศกรรมในยุโรปผ่านหลากหลายรูปแบบ และมีแนวโน้มจะทวีความรุนแรงยิ่งขึ้นในอีกไม่กี่เดือนข้างหน้า
การชี้ตัวผู้กระทำผิดยังทำได้ยากเนื่องจากกลวิธีการเจาะระบบนั้นค่อนข้างเรียบง่าย ไม่จำเป็นต้องใช้มัลแวร์ จึงไม่ทิ้งร่องรอยอาวุธไว้ในที่เกิดเหตุ ซึ่งพิลลิง (Pilling) เปรียบเปรยว่า การลงมือลักษณะนี้เหมือนกับการ "สวมถุงมือยางแล้วเข้าไปสับสวิตช์เล่น" เท่านั้น
ในขณะที่สำนักข่าวเซาท์ไชน่ามอนิ่งโพสต์ (South China Morning Post) รายงานว่า รัฐบาลรัสเซียได้ปฏิเสธซ้ำแล้วซ้ำเล่าว่าไม่มีส่วนเกี่ยวข้องกับการก่อวินาศกรรมในรูปแบบนี้ และอย่างไรก็ตามไม่มีการระบุตัวตนผู้โจมตีหรือโยงถึงรัฐบาลใดอย่างเป็นทางการ
ที่มาข้อมูล : The Guardian, South China Morning Post
ที่มารูปภาพ : Reuters
